Протокол VLESS: что это и почему о нём говорит всё больше пользователей
Содержание
VLESS часто называют протоколом для обхода блокировок, хотя в обычной настройке сам он ничего не шифрует и не прячет, а эту работу делают TLS и REALITY. Статья для тех, кто хочет понять, как устроена эта связка, чем VLESS отличается от VMess и как его использует приложение Дяди Вани.
Откуда взялся VLESS
VLESS появился в августе 2020 года в V2Ray 4.27.0 как предварительная версия нового протокола прокси. В ноябре того же года вышел Xray, основанный на коде V2Ray, и сейчас VLESS развивается прежде всего в нём. Документация Xray называет его лёгким протоколом без состояния.
Без состояния значит, что сервер не ведёт сессий. Каждое соединение начинается с короткого заголовка, в котором есть всё нужное, чтобы его принять. Право подключиться клиент подтверждает идентификатором UUID длиной 16 байт, и сервер сверяет его при каждом подключении. Ни логина, ни пароля протокол не спрашивает, и точное время на устройстве ему, в отличие от VMess, не нужно.
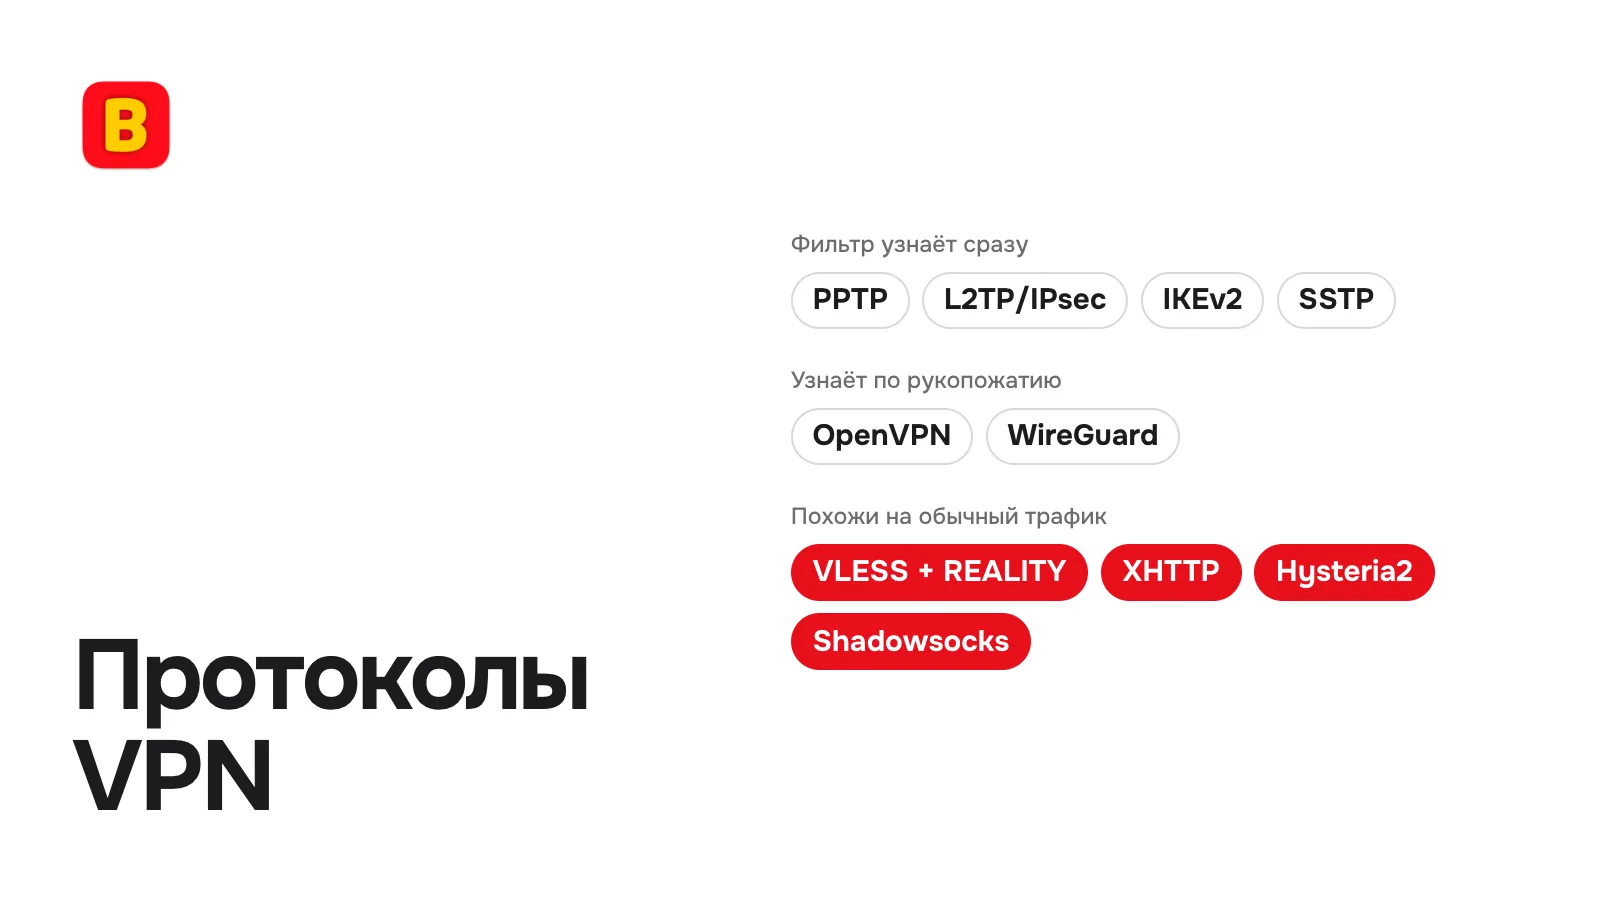
Широко о VLESS заговорили, когда в России начали блокировать привычные протоколы. OpenVPN и WireGuard блокируют с 2023 года, Shadowsocks на мобильном интернете с осени 2024-го. VLESS в связке с REALITY, которая вышла в 2023 году, выглядит со стороны как обычный HTTPS, и на нём стали строить сервисы обхода блокировок. С конца 2025 года VLESS попадает и в новости, теперь уже о попытках заблокировать его самого.
Что передаёт заголовок VLESS
Перед данными VLESS ставит заголовок, из которого сервер узнаёт, кто подключается и куда переслать трафик. Полей в нём немного.
| Поле | Размер | Зачем |
|---|---|---|
| Версия | 1 байт | Номер версии протокола |
| UUID | 16 байт | Идентификатор пользователя, сервер проверяет его при каждом подключении |
| Дополнения | 1 байт длины и данные | Служебные параметры, без них длина равна нулю |
| Команда | 1 байт | Что передаётся, TCP, UDP или несколько потоков в одном (Mux) |
| Порт и адрес | 2 байта, 1 байт типа и сам адрес | Куда переслать данные, IPv4, IPv6 или домен |
Ответ сервера ещё короче, это номер версии и длина дополнений, обычно 2 байта. Дальше данные идут как есть, без собственной обёртки. Поэтому VLESS и называют лёгким. К трафику он почти ничего не добавляет, и на разбор заголовка сервер тратит минимум работы.
Почему VLESS ничего не шифрует
Поле encryption в настройках VLESS пустым оставить нельзя, и обычно в нём стоит none. Документация Xray требует внешний слой защиты, TLS или REALITY. Без него VLESS допускается только в доверенной частной сети или с собственным шифрованием, о котором ниже.
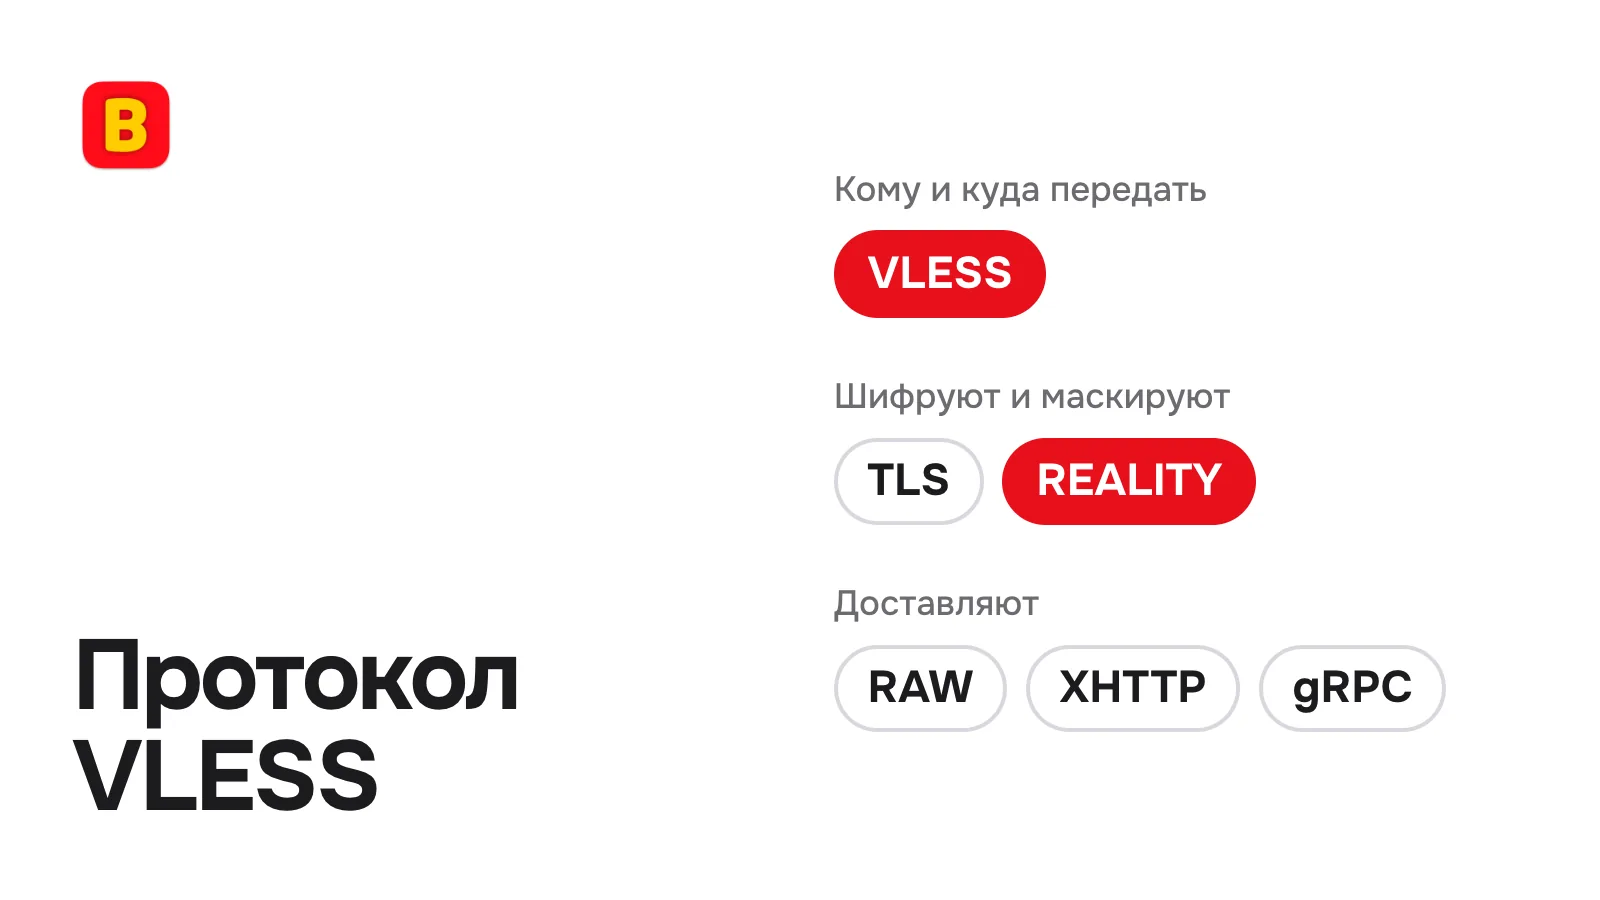
Это осознанное решение. Почти все страницы в браузере и так открываются по HTTPS, то есть сайты шифруют данные сами, а TLS или REALITY по дороге до сервера шифрует их ещё раз. Собственное шифрование протокола стало бы третьим слоем и лишней работой для устройства. VLESS оставляет защиту TLS, который проверен годами и со стороны выглядит как трафик обычных сайтов. Шифруют и маскируют соединение TLS или REALITY, а VLESS только говорит серверу, кто вы и куда отправить данные.
С августа 2025 года у VLESS в Xray есть и собственное шифрование, VLESS Encryption, с постквантовым обменом ключами ML-KEM-768. Оно необязательное. В описании этого изменения сказано, что для прямого обхода блокировок оно не предназначено, для этого есть REALITY, XHTTP и Vision, а к REALITY его добавлять незачем. Новый слой рассчитан на соединения через CDN, ретрансляторы и каналы без TLS.
TLS и REALITY
Обычный TLS
В классической схеме у сервера есть свой домен и сертификат, и VLESS идёт внутри TLS как HTTPS к этому сайту. Домен и сертификат нужно получить и продлевать, а сам сервер отвечает со своим отпечатком TLS. Если фильтр обратится к нему напрямую и не найдёт за доменом настоящего сайта, такой сервер легко принять за прокси.
REALITY
REALITY появился в Xray 1.8.0 в марте 2023 года и заменяет TLS на стороне сервера. Свой домен и сертификат ему не нужны. Рукопожатие сервер ведёт от имени настоящего чужого сайта с поддержкой TLS 1.3 и HTTP/2, а собственного отпечатка TLS не выдаёт.
Свой клиент подтверждает себя открытым ключом сервера и коротким идентификатором shortId, а в рукопожатии называет имя того самого сайта. Если хоть одно значение не совпадает с сервером, сервер считает клиента посторонним и пропускает его к настоящему сайту. Поэтому и проверка сервера со стороны приводит на обычный сайт. REALITY работает только с транспортами RAW, XHTTP и gRPC.
Vision
Даже внутри REALITY остаётся заметная примета. В туннеле обычно идёт ещё одно TLS-соединение, ведь сайты работают по HTTPS, а пакеты его рукопожатия имеют узнаваемую длину. Режим XTLS Vision (параметр flow со значением xtls-rprx-vision, в Xray с октября 2022 года) дополняет короткие пакеты рукопожатия до 900–1400 байт. После рукопожатия он не шифрует уже зашифрованные данные второй раз, а передаёт их как есть, и это бережёт процессор. Vision работает с транспортом RAW вместе с TLS или REALITY, а вместе с VLESS Encryption и поверх других транспортов.
VLESS и VMess
VMess появился в V2Ray раньше VLESS и долго был его основным протоколом. Он шифрует данные сам, шифром AES-128-GCM или ChaCha20-Poly1305, и зависит от времени. По документации Xray часы и на устройстве, и на сервере должны отклоняться от точного времени не больше чем на 120 секунд. Внутри TLS собственное шифрование VMess становится лишним слоем. VLESS убрал и шифрование, и проверку времени.
| Что сравниваем | VLESS | VMess |
|---|---|---|
| Своё шифрование | Нет, шифрует TLS или REALITY | Есть, AES-128-GCM или ChaCha20-Poly1305 |
| Время на устройстве | Не важно | Точность часов до 120 секунд |
| Проверка клиента | UUID | UUID и метка времени |
| Режим Vision | Есть | Нет |
Ближе всего к VLESS по устройству Trojan. Он тоже не шифрует данные сам и опирается на TLS, но требует настоящий сертификат. Клиент передаёт хеш пароля, а всех, кто его не знает, сервер отдаёт обычному веб-серверу. Shadowsocks, наоборот, шифрует всё сам, и его трафик выглядит как поток случайных байтов. Как эти протоколы смотрятся рядом с OpenVPN и WireGuard, видно в сравнении протоколов VPN.
Транспорты VLESS в Xray
VLESS отвечает за то, кому и куда передать данные, а транспорт за то, как доставить байты до сервера. Один и тот же VLESS может работать поверх разных транспортов Xray.
- RAW. Обычное TCP-соединение, до конца сентября 2024 года этот транспорт назывался TCP. С ним работают и REALITY, и Vision.
- XHTTP. Передаёт поток частями внутри HTTP-запросов, по HTTP версий 1.1, 2 и 3, и умеет отправлять и получать данные разными путями. Вырос из SplitHTTP 2024 года и совместим с REALITY.
- gRPC. Поток внутри вызовов gRPC поверх HTTP/2, тоже совместим с REALITY.
- WebSocket и HTTPUpgrade. Похожи на веб-приложение, которое держит соединение открытым, но с REALITY не работают.
- mKCP. Собственный механизм доставки поверх UDP, REALITY с ним тоже не работает.
В старых инструкциях среди транспортов VLESS ещё встречаются HTTP/2 и QUIC. Отдельных транспортов с такими названиями в Xray больше нет. QUIC удалили в версии 24.9.7 в сентябре 2024 года, а транспорт HTTP в версии 24.12.18 в декабре, его заменил режим stream-one у XHTTP. Сами HTTP/2 и HTTP/3 при этом остались, теперь они работают внутри XHTTP.
Как VLESS пытаются блокировать
В России такие попытки идут с конца 2025 года. По данным РБК, сбои у пользователей начались в конце ноября 2025 года, а ТСПУ научились находить VLESS по косвенным признакам. 17 февраля 2026 года у части проводных провайдеров перестала работать связка VLESS + REALITY поверх обычного TCP. Соединение открывалось, первые примерно 16 КБ проходили, а потом передача останавливалась.
Прочитать содержимое такого соединения фильтр не может. Точные правила не публикуются, но по тому, какие соединения обрываются, видно, что он смотрит на поведение. Вероятнее всего, он проверяет, совпадает ли имя сайта в рукопожатии с адресом сервера, похож ли поток после рукопожатия на работу обычного сайта и что ответит сервер на прямой запрос. Одни и те же настройки у одного провайдера работают, а у другого нет, и картина меняется от месяца к месяцу. Поэтому надёжнее иметь несколько протоколов и маршрутов, чем одну удачную настройку.
Где заканчивается маскировка
Даже с REALITY провайдер видит, что устройство соединено с определённым адресом и сколько данных через него прошло. Что внутри, он не видит. За сервером данные уходят в интернет как обычно, и сайты видят адрес сервера, а не ваш.
Маскировка работает по дороге и не касается программ на самом устройстве. Приложение на телефоне может узнать, что включён VPN, а сервер этого приложения видит, с какого адреса пришёл запрос. При включённом VPN это адрес сервера VPN. С середины апреля 2026 года часть крупных российских сервисов ограничивает доступ, когда видит такой адрес.
VLESS в приложении Дяди Вани
Приложение использует четыре протокола, VLESS + REALITY, XHTTP, Hysteria2 и Shadowsocks. Какой из них подходит, оно решает само по тому, какие соединения проходят в вашей сети. Из России подключение идёт через промежуточные входы.
Вводить UUID, ключи REALITY и адреса серверов не нужно, приложение получает их само. Маршрутов у приложения несколько, оно регулярно проверяет каждый и переходит на тот, что отвечает. Если адрес сервера попал под блокировку или ключи сменились, новые настройки доходят до приложения без вашего участия.
Как поведёт себя подключение в вашей сети, проще всего проверить самому. Попробовать Ванечку можно за $0,50, пробный доступ действует 3 дня. Ссылки на приложение для вашего устройства собраны на странице загрузки.
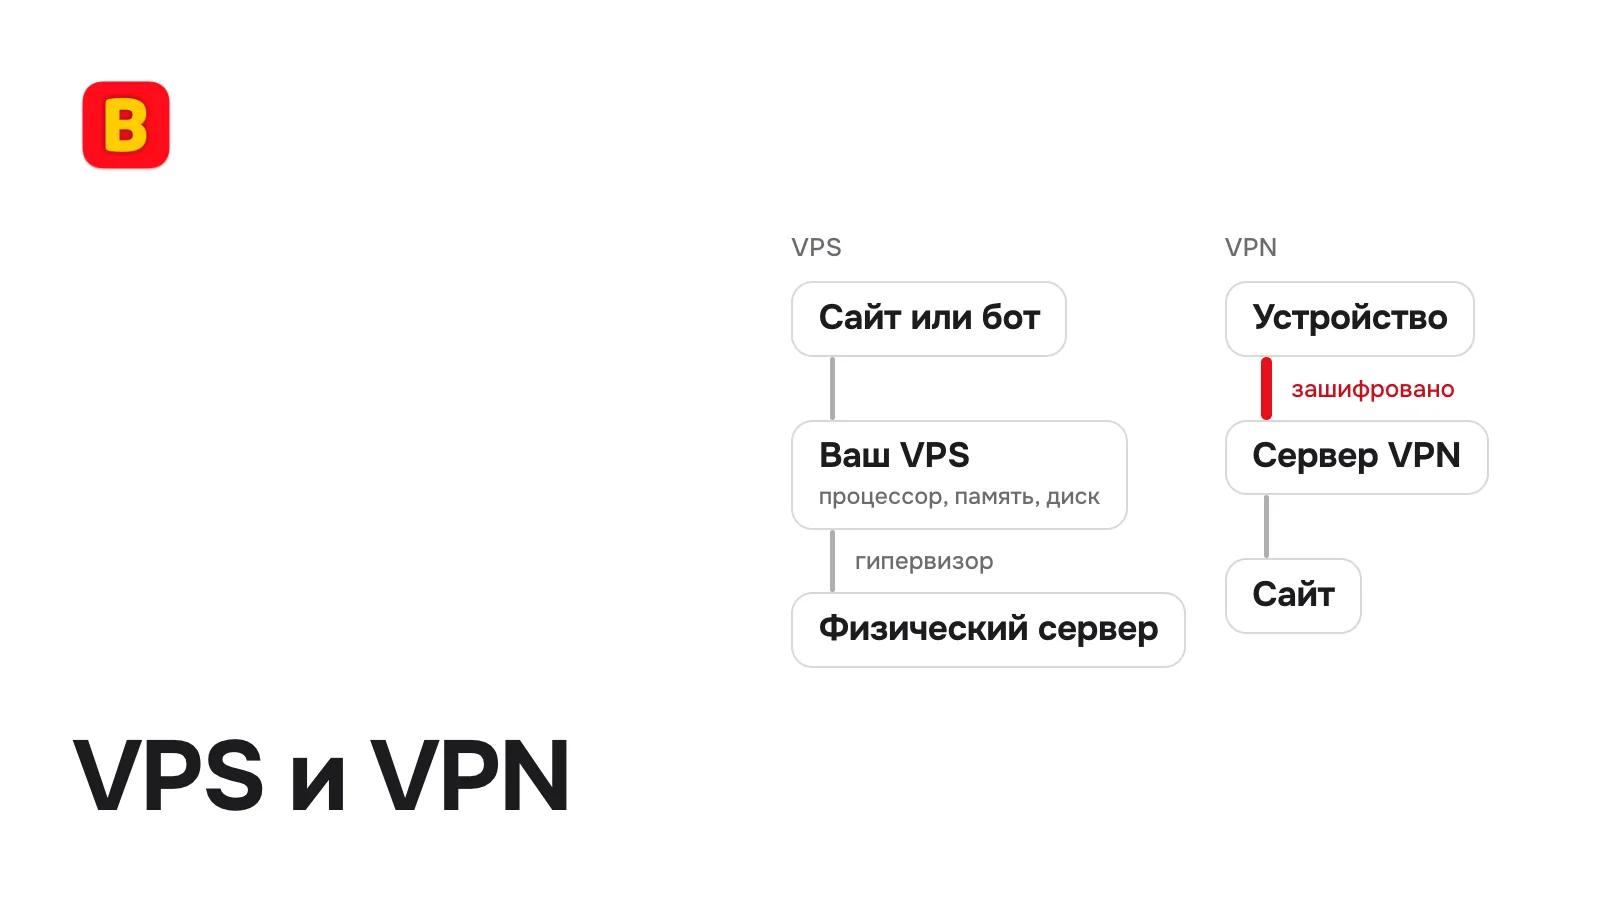
Собрать такой сервер самому тоже можно. Понадобятся арендованный VPS, настройка Xray и постоянное внимание к тому, что ещё проходит фильтры. Чем свой сервер отличается от готового VPN, объясняет статья о VPS и VPN.
VLESS в вопросах и ответах
Протокол VLESS: что это простыми словами?
Способ передать трафик через промежуточный сервер. VLESS сообщает серверу, кто вы и куда отправить данные, а шифрует их внешний слой, TLS или REALITY. Протокол вышел в 2020 году в составе V2Ray, сейчас его развивают прежде всего в Xray.
Шифрует ли VLESS трафик?
Сам нет, в обычных настройках поле encryption равно none. Шифруют TLS или REALITY, внутри которых он работает. С 2025 года в Xray есть необязательное собственное шифрование VLESS, но для прямого обхода блокировок оно не предназначено.
Чем VLESS отличается от VMess?
VMess шифрует данные сам и требует, чтобы часы устройства и сервера отклонялись от точного времени не больше чем на 120 секунд. VLESS от времени не зависит и оставляет шифрование TLS или REALITY, поэтому добавляет к трафику меньше служебных данных.
Что такое VLESS + REALITY?
Связка, в которой REALITY заменяет обычный TLS на сервере. Рукопожатие сервер ведёт от имени настоящего чужого сайта, а клиентов без ключа пропускает к нему. Своего домена и сертификата серверу не нужно, а со стороны соединение выглядит как обращение к известному сайту по HTTPS.
Блокируют ли VLESS в России?
Пытаются с конца 2025 года. Фильтр ищет такие соединения по косвенным признакам, а в феврале 2026 года у части проводных провайдеров перестала проходить связка VLESS + REALITY поверх обычного TCP. Работает ли конкретная настройка, зависит от провайдера и региона, поэтому надёжнее иметь несколько протоколов и маршрутов.
Почему VLESS не подключается?
У самостоятельно настроенного сервера частая причина в том, что UUID, ключ REALITY или имя сайта у клиента и сервера не совпадают. Если всё совпадает, адрес сервера или способ подключения мог заблокировать провайдер. Приложение Дяди Вани в таком случае само переходит на рабочий маршрут, а если подключения всё равно нет, пройдите пошаговую проверку или напишите в поддержку.
Нужно ли настраивать VLESS в приложении Дяди Вани?
Нет. UUID, ключи и адреса серверов приложение получает само, а протокол выбирает из VLESS + REALITY, XHTTP, Hysteria2 и Shadowsocks по тому, какие из них доступны в вашей сети.